Domain schlüsselregistrierung.de kaufen?
Wir ziehen mit dem Projekt
schlüsselregistrierung.de um.
Sind Sie am Kauf der Domain
schlüsselregistrierung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schlüsselregistrierung.de kaufen?
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **


Ähnliche Suchbegriffe für Spoofing
Top-Angebote
Produkte zum Begriff Spoofing:
-
Der Flash-Crash-Bauplan: Entschlüsselung der Spoofing-Algorithmen, die Börsen ruinieren, Taschenbuch von Klaus-Ulrich Gierschner, Epubli,Der Flash-crash-bauplan: Entschlüsselung Der Spoofing-algorithmen, Die Börsen Ruinieren, Taschenbuch Von Klaus-ulrich Gierschner, Epubli, 978-3-565-64674-6, Seitenanzahl: 11249,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
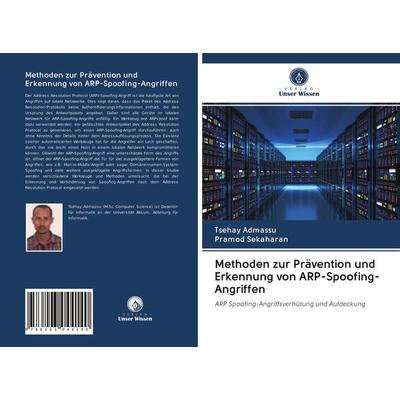
Methoden zur Prävention und Erkennung von ARP-Spoofing-Angriffen, Taschenbuch von Tsehay Admassu,Pramod Sekaharan, Verlag Unser Wissen,Methoden Zur Prävention Und Erkennung Von Arp-spoofing-angriffen, Taschenbuch Von Tsehay Admassu,pramod Sekaharan, Verlag Unser Wissen, 978-620-3-04414-0, Seitenanzahl: 5226,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
-
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
-
Wie funktioniert das Spoofing der Anrufer-ID?
Das Spoofing der Anrufer-ID ist eine Methode, bei der ein Anrufer seine eigene Telefonnummer fälscht, um eine andere Nummer anzuzeigen. Dies kann durch den Einsatz von spezieller Software oder Online-Diensten erreicht werden. Das Ziel des Spoofings ist es, die Identität des Anrufers zu verschleiern oder sich als jemand anderes auszugeben. Es ist wichtig zu beachten, dass das Spoofing der Anrufer-ID illegal sein kann und in einigen Ländern strafrechtlich verfolgt wird. **
-
Wegen Call-ID-Spoofing erfolgte eine Hausdurchsuchung.
Call-ID-Spoofing ist eine Methode, bei der Anrufer ihre wahre Identität verschleiern, indem sie die Anrufer-ID manipulieren. Wenn eine Hausdurchsuchung aufgrund von Call-ID-Spoofing erfolgt, bedeutet dies wahrscheinlich, dass die betreffende Person verdächtigt wird, diese Technik zur Durchführung illegaler Aktivitäten wie Betrug oder Belästigung verwendet zu haben. Die Durchsuchung soll Beweise sammeln, um die Vorwürfe zu unterstützen und die Täter zur Rechenschaft zu ziehen. **
Wie funktioniert das Spoofing der Anrufer-ID?
Beim Spoofing der Anrufer-ID wird die Telefonnummer des Anrufers manipuliert, um eine falsche Identität vorzutäuschen. Dies kann durch den Einsatz von spezieller Software oder über Internetdienste erfolgen. Das Ziel des Spoofings ist es, den Empfänger des Anrufs zu täuschen und ihn dazu zu bringen, den Anruf anzunehmen oder Informationen preiszugeben, die er sonst nicht preisgeben würde. **
Funktioniert Mac-Spoofing bei allen Netzwerkadressen nicht?
Mac-Spoofing ist eine Methode, bei der die MAC-Adresse eines Geräts manipuliert wird, um sich als ein anderes Gerät auszugeben. Es funktioniert jedoch nicht bei allen Netzwerkadressen, da einige Netzwerke Sicherheitsmaßnahmen implementieren, um solche Manipulationen zu erkennen und zu verhindern. Darüber hinaus kann Mac-Spoofing auch illegal sein und zu rechtlichen Konsequenzen führen. **
Top-Angebote
Produkte zum Begriff Spoofing:
-
Springer Handbook of Biometric Anti-Spoofing (Englisch, Hardcover, Julian Fierrez, Nicholas Evans, Sébastien Marcel) (61518698)Springer Handbook of Biometric Anti-Spoofing (Englisch, Hardcover, Julian Fierrez, Nicholas Evans, Sébastien Marcel) (61518698)267,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Springer Handbook of Biometric Anti-Spoofing (Englisch, Softcover, Julian Fierrez, Nicholas Evans, Sébastien Marcel) (57008425)Springer Handbook of Biometric Anti-Spoofing (Englisch, Softcover, Julian Fierrez, Nicholas Evans, Sébastien Marcel) (57008425)267,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Flash-Crash-Bauplan: Entschlüsselung der Spoofing-Algorithmen, die Börsen ruinieren, Taschenbuch von Klaus-Ulrich Gierschner, Epubli,Der Flash-crash-bauplan: Entschlüsselung Der Spoofing-algorithmen, Die Börsen Ruinieren, Taschenbuch Von Klaus-ulrich Gierschner, Epubli, 978-3-565-64674-6, Seitenanzahl: 11249,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
-
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **
-
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
-
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
Ähnliche Suchbegriffe für Spoofing
-
Methoden zur Prävention und Erkennung von ARP-Spoofing-Angriffen, Taschenbuch von Tsehay Admassu,Pramod Sekaharan, Verlag Unser Wissen,Methoden Zur Prävention Und Erkennung Von Arp-spoofing-angriffen, Taschenbuch Von Tsehay Admassu,pramod Sekaharan, Verlag Unser Wissen, 978-620-3-04414-0, Seitenanzahl: 5226,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
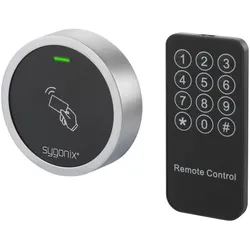
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.33,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert das Spoofing der Anrufer-ID?
Das Spoofing der Anrufer-ID ist eine Methode, bei der ein Anrufer seine eigene Telefonnummer fälscht, um eine andere Nummer anzuzeigen. Dies kann durch den Einsatz von spezieller Software oder Online-Diensten erreicht werden. Das Ziel des Spoofings ist es, die Identität des Anrufers zu verschleiern oder sich als jemand anderes auszugeben. Es ist wichtig zu beachten, dass das Spoofing der Anrufer-ID illegal sein kann und in einigen Ländern strafrechtlich verfolgt wird. **
-
Wegen Call-ID-Spoofing erfolgte eine Hausdurchsuchung.
Call-ID-Spoofing ist eine Methode, bei der Anrufer ihre wahre Identität verschleiern, indem sie die Anrufer-ID manipulieren. Wenn eine Hausdurchsuchung aufgrund von Call-ID-Spoofing erfolgt, bedeutet dies wahrscheinlich, dass die betreffende Person verdächtigt wird, diese Technik zur Durchführung illegaler Aktivitäten wie Betrug oder Belästigung verwendet zu haben. Die Durchsuchung soll Beweise sammeln, um die Vorwürfe zu unterstützen und die Täter zur Rechenschaft zu ziehen. **
-
Wie funktioniert das Spoofing der Anrufer-ID?
Beim Spoofing der Anrufer-ID wird die Telefonnummer des Anrufers manipuliert, um eine falsche Identität vorzutäuschen. Dies kann durch den Einsatz von spezieller Software oder über Internetdienste erfolgen. Das Ziel des Spoofings ist es, den Empfänger des Anrufs zu täuschen und ihn dazu zu bringen, den Anruf anzunehmen oder Informationen preiszugeben, die er sonst nicht preisgeben würde. **
-
Funktioniert Mac-Spoofing bei allen Netzwerkadressen nicht?
Mac-Spoofing ist eine Methode, bei der die MAC-Adresse eines Geräts manipuliert wird, um sich als ein anderes Gerät auszugeben. Es funktioniert jedoch nicht bei allen Netzwerkadressen, da einige Netzwerke Sicherheitsmaßnahmen implementieren, um solche Manipulationen zu erkennen und zu verhindern. Darüber hinaus kann Mac-Spoofing auch illegal sein und zu rechtlichen Konsequenzen führen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.